Chuyên gia cảnh báo Séc cũng có thể bị tấn công mạng vào siêu thị như ở Pháp, rủi ro lan tới cả tủ lạnh gia đình

Sau vụ tin tặc tấn công hệ thống làm lạnh tại các siêu thị ở Pháp, gây hư hỏng thực phẩm trị giá hàng triệu euro khi nhiệt độ trong tủ mát tăng tới 50°C, giới chuyên gia cảnh báo kịch bản tương tự hoàn toàn có thể xảy ra tại CH Séc. Mối đe dọa không chỉ dừng ở siêu thị mà còn liên quan đến cả các thiết bị gia dụng thông minh kết nối internet.
Thông tin được đăng ngày 22/10/2026 lúc 7h39, dẫn lời chuyên gia an ninh mạng Michael Šebek, người cho rằng khả năng xảy ra một vụ tấn công tương tự ở Séc là hoàn toàn có thật về mặt kỹ thuật.
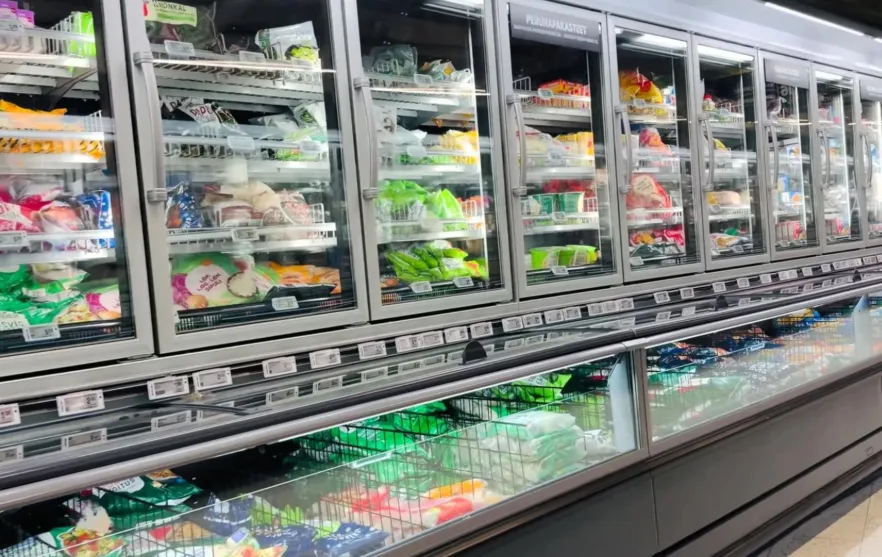
Tuần trước, tin tặc tại Pháp đã từ xa kích hoạt chế độ rã đông cưỡng bức trong các hệ thống làm lạnh của nhiều siêu thị, khiến nhiệt độ được thiết lập tăng lên tới 50°C. Hậu quả là hàng loạt thực phẩm tươi sống và đông lạnh bị hỏng.
Trao đổi với CNN Prima NEWS, ông Michael Šebek nói:
“Có, về mặt kỹ thuật điều đó hoàn toàn có thể xảy ra ở nước ta. Yếu tố quyết định không phải là quốc gia, mà là công nghệ cụ thể, cách công nghệ đó được kết nối và phương thức quản lý.”
Rủi ro phụ thuộc vào công nghệ, cách kết nối và quản trị
Theo ông Šebek, Cơ quan An ninh mạng và Thông tin quốc gia Séc cũng đã cảnh báo rằng việc bảo vệ lỏng lẻo đối với quyền truy cập từ xa vào các hệ thống điều khiển có thể dẫn đến hư hại vật lý đối với thiết bị.
Tuy vậy, ông nhấn mạnh điều này không có nghĩa các siêu thị tại Séc có cùng điểm yếu như những cơ sở bị tấn công ở Pháp.
Ông cho rằng biện pháp cơ bản là phải tách hệ thống điều khiển làm lạnh khỏi mạng nội bộ thông thường của doanh nghiệp, đồng thời không để việc điều khiển thiết bị lộ trực tiếp trên internet công cộng.
“Dịch vụ bảo trì từ xa phải được thực hiện qua kênh truy cập bảo mật với cơ chế xác thực người dùng chặt chẽ. Các bản cập nhật an ninh và việc kiểm soát ai được quyền truy cập vào thiết bị – bao gồm cả các công ty dịch vụ bên ngoài – cũng rất quan trọng,” ông Šebek nói.
Ngoài việc ngăn chặn xâm nhập, theo chuyên gia này, các doanh nghiệp còn phải tính tới việc giảm thiểu hậu quả nếu bị tấn công, chẳng hạn như:
hệ thống giám sát nhiệt độ độc lập,
cảnh báo sớm cho người chịu trách nhiệm,
và phương án khẩn cấp đã được thử nghiệm từ trước.
Ông nhấn mạnh thêm:
“Hệ thống làm lạnh cần được thiết kế sao cho vẫn có thể tiếp tục hoạt động an toàn ngay cả khi bị ngắt quyền truy cập từ xa. Không chỉ đơn giản là ngăn chặn kẻ tấn công xâm nhập; còn phải tính đến khả năng một lớp bảo vệ nào đó có thể thất bại.”
Tấn công có thể không quá phức tạp nếu hệ thống bảo mật yếu
Theo ông Šebek, một cuộc tấn công như ở Pháp không nhất thiết quá khó thực hiện.
“Điều đó chủ yếu phụ thuộc vào mức độ bảo vệ của thiết bị. Nếu nó có lối truy cập từ internet được bảo vệ kém, dùng mật khẩu mặc định từ nhà sản xuất hoặc phần mềm có lỗ hổng đã biết nhưng chưa được vá, thì việc xâm nhập có thể dễ hơn rất nhiều so với một hệ thống được bảo vệ tốt,” ông nói.
Những biện pháp phòng vệ tiêu chuẩn, theo ông, bao gồm:
rào chắn mạng,
phân tách các mạng riêng biệt,
truy cập từ xa có bảo mật,
và giám sát lưu lượng bất thường.
Tuy nhiên, ông cảnh báo rằng chỉ có các công cụ này thôi là chưa đủ:
“Sự tồn tại của các biện pháp này tự thân chưa đủ; điều quyết định là chúng có được cấu hình đúng và quản trị liên tục hay không.”
Ông cũng nhấn mạnh rằng không thể chỉ chú trọng bảo vệ quầy thanh toán hay dữ liệu khách hàng:
“Những công nghệ giữ thực phẩm ở trạng thái an toàn cũng xứng đáng được quan tâm tương tự.”
Các siêu thị tại Séc không loại trừ khả năng bị tấn công
Các hệ thống siêu thị tại Séc được CNN Prima NEWS liên hệ đều không muốn bình luận cụ thể về việc liệu họ có thể bị tấn công theo cách tương tự hay không.
Người phát ngôn của Lidl Česká republika, bà Kristina Bílá, cho biết:
“Sự cố này không ảnh hưởng tới Lidl CH Séc dưới bất kỳ hình thức nào. Mong được thông cảm rằng chúng tôi sẽ không bình luận thêm về vụ việc.”
Bà Dana Bratánková, phụ trách truyền thông doanh nghiệp của Billa, cho biết:
“Chúng tôi không ghi nhận bất kỳ sự cố tương tự nào trong phạm vi các công ty thuộc REWE Group, tuy nhiên chúng tôi vẫn theo dõi tình hình liên tục. Vì lý do an ninh, chúng tôi không bình luận về các biện pháp bảo mật cụ thể, hệ thống đang sử dụng hay các quy trình nội bộ liên quan đến bảo đảm an toàn.”
Quan điểm tương tự cũng được bà Markéta Smutná, phụ trách truyền thông doanh nghiệp của Penny, đưa ra.
Riêng phía Tesco, bà Lucie Loučková, phụ trách truyền thông đối ngoại, cho biết ưu tiên của hệ thống là bảo đảm khách hàng có trải nghiệm mua sắm an toàn và thuận tiện cả trong tình huống bất thường.
Theo bà, các đại siêu thị Tesco đều được trang bị máy phát điện diesel, có thể duy trì nguồn điện trong vài giờ. Với các cửa hàng nhỏ hơn, doanh nghiệp có phương án điều động máy phát dự phòng khi cần.
Bà cho biết thêm:
“Toàn bộ thiết bị làm lạnh và đông lạnh đều được trang bị cảm biến tự động kết nối với hệ thống an ninh. Đồng thời, các thiết bị làm lạnh cũng có nhiệt kế để kiểm tra bằng mắt thường. Nhờ những biện pháp này, chúng tôi sẵn sàng phản ứng nhanh với các sự cố kỹ thuật hoặc gián đoạn vận hành.”
Nguy cơ không chỉ với siêu thị mà cả hộ gia đình
Theo hãng tin Reuters, tin tặc đã lợi dụng xu hướng ngày càng nhiều thiết bị vốn trước đây chủ yếu hoạt động cơ học nay được kết nối internet.
Reuters viết rằng tủ lạnh, hệ thống sưởi, camera an ninh và báo động hiện ngày càng có thể điều khiển và theo dõi từ xa, nhưng điều đó cũng đồng thời mở ra thêm cơ hội cho tội phạm mạng.
Nếu một thiết bị được kết nối internet, dù trực tiếp hay thông qua ứng dụng, dịch vụ đám mây hoặc mạng gia đình, thì về lý thuyết đều có thể trở thành mục tiêu tấn công.
Khi đã xâm nhập được vào thiết bị, tin tặc thường có thể làm một trong hai việc:
thu thập thông tin,
hoặc giành quyền điều khiển thiết bị.
Những kẻ kiểm soát được thiết bị có thể từ xa:
bật hoặc tắt thiết bị,
thay đổi cài đặt,
hoặc khóa người dùng khỏi tài khoản của chính họ.
Ví dụ, một bộ điều nhiệt bị tấn công có thể làm gián đoạn hệ thống sưởi, còn tủ lạnh hoặc tủ đông có thể không còn duy trì đúng nhiệt độ bảo quản.
Trong các trường hợp nghiêm trọng hơn, kẻ tấn công còn có thể lợi dụng các thiết bị bảo mật yếu để xâm nhập sang những hệ thống khác trong cùng mạng hoặc đánh cắp dữ liệu cá nhân liên quan đến các tài khoản trực tuyến.
Trong bối cảnh ngày càng nhiều thiết bị thương mại và gia dụng phụ thuộc vào điều khiển từ xa, giới chuyên gia cho rằng vấn đề an ninh mạng không còn chỉ là câu chuyện bảo vệ dữ liệu, mà đã trở thành yếu tố trực tiếp liên quan đến an toàn thực phẩm, tài sản và đời sống hằng ngày.
Theo CNN Prima news