Sau vụ tấn công mạng nhằm vào Albert: Các tiểu thương và doanh nghiệp tại Séc cần làm gì để phòng tránh?

Các cuộc tấn công mạng nhằm vào doanh nghiệp và chuỗi bán lẻ lớn tại Séc ngày càng gia tăng. Chuyên gia cảnh báo người dùng có ít lựa chọn tự bảo vệ một khi thông tin cá nhân đã rơi vào tay tin tặc.
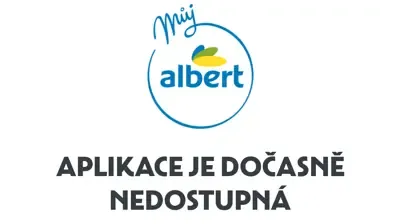
Tập đoàn Ahold Delhaize, đơn vị sở hữu chuỗi siêu thị Albert tại Séc, đến ngày 16/10 vẫn phải khắc phục hậu quả của cuộc tấn công mạng nhằm vào hệ thống. Ứng dụng Můj Albert chưa thể hoạt động trở lại sau nhiều ngày xảy ra sự cố.
Albert không phải nhà bán lẻ duy nhất tại Séc trở thành mục tiêu của tin tặc trong thời gian gần đây. Nền tảng mua sắm trực tuyến Rohlík.cz cũng gặp sự cố tương tự vài ngày trước, trong khi Lidl bị ảnh hưởng bởi một cuộc tấn công hồi tháng 7.
Theo giới chuyên gia, nếu dữ liệu cá nhân của khách hàng bị rò rỉ trong những sự cố như vậy, khả năng tự bảo vệ của người dùng thường rất hạn chế.
“Trong trường hợp dữ liệu cá nhân bị rò rỉ, không thể loại trừ khả năng chúng bị lạm dụng”, ông Josef Štípský, đại diện Cơ quan Bảo vệ Dữ liệu Cá nhân Séc (ÚOOÚ), cho biết ngày 18/10.
Nên báo cảnh sát nếu có nguy cơ bị đánh cắp danh tính
Theo ÚOOÚ, lo ngại bị mạo danh là một trong những lý do người dùng nên cân nhắc trình báo Cảnh sát Séc. Biện pháp này đặc biệt cần thiết nếu dữ liệu bị rò rỉ gồm bản sao căn cước công dân hoặc những thông tin có thể được sử dụng để xác định rõ danh tính một người.
Trong trường hợp giấy tờ tùy thân có nguy cơ bị lợi dụng, nạn nhân cũng có thể cân nhắc làm lại giấy tờ mới.
Rủi ro đánh cắp danh tính từng được đặt ra trong sự cố gần đây liên quan đến khách hàng của nền tảng tài chính Revolut, trong đó có người dùng tại Séc. Công ty thông báo một người không có thẩm quyền đã tiếp cận một phần dữ liệu khách hàng thông qua hành vi gian lận.
Do quá trình đăng ký dịch vụ Revolut yêu cầu xác minh danh tính bằng căn cước công dân hoặc hộ chiếu, sự việc khiến nhiều khách hàng lo ngại thông tin cá nhân và giấy tờ tùy thân của họ có thể bị sử dụng trái phép.
Tuy nhiên, ÚOOÚ cho biết cơ quan này không có thẩm quyền ngăn chặn việc tiếp tục phát tán dữ liệu đã bị rò rỉ. Cơ quan chức năng cũng khó xác định liệu một thông tin cụ thể có thực sự bị lạm dụng từ sự cố an ninh đã được công bố hay không.
“Về cơ bản, không thể truy vết để xác định dữ liệu cá nhân bị lạm dụng có bắt nguồn từ sự cố an ninh đã được báo cáo hay không”, ông Štípský nói.
Nếu cho rằng bản thân chịu thiệt hại, khách hàng có thể yêu cầu bồi thường tại tòa án dân sự. Dù vậy, theo các chuyên gia, hậu quả của một vụ rò rỉ dữ liệu thường khó chứng minh, khiến việc yêu cầu và thực thi bồi thường gặp nhiều trở ngại.
Doanh nghiệp thuê hacker mũ trắng kiểm tra hệ thống
Trước câu hỏi liệu các tập đoàn lớn có bảo vệ đầy đủ dữ liệu của hàng triệu khách hàng hay không, ÚOOÚ cho rằng những doanh nghiệp này nhìn chung không xem nhẹ vấn đề an ninh.
“Các doanh nghiệp lớn rất chú trọng bảo vệ dữ liệu cá nhân được xử lý, phản ứng linh hoạt trước những tình huống mới và thậm chí còn thuê hacker mũ trắng”, ông Štípský cho hay.
Hacker mũ trắng là những chuyên gia được doanh nghiệp cho phép thử xâm nhập hệ thống nhằm phát hiện lỗ hổng trước khi chúng bị tội phạm mạng khai thác.
Tuy nhiên, đầu tư nhiều hơn cho an ninh mạng không đồng nghĩa doanh nghiệp sẽ hoàn toàn miễn nhiễm trước các cuộc tấn công. Loạt sự cố và vụ rò rỉ dữ liệu gần đây cho thấy ngay cả những công ty có hệ thống bảo mật tiên tiến vẫn có thể trở thành nạn nhân.
Ông Marek Kovalčík, chuyên gia an ninh mạng của công ty BDO, cho biết kẻ tấn công đôi khi chỉ cần tìm thấy một điểm yếu duy nhất trong hệ thống hoặc chuỗi cung ứng.
Đây được cho là nguyên nhân trong vụ tấn công liên quan đến Lidl hồi tháng 7. Sự cố xảy ra tại một nhà cung cấp dịch vụ công nghệ thông tin bên ngoài, trong khi hệ thống bán hàng trực tuyến của Lidl không bị xâm nhập.
“Từ kinh nghiệm thực hiện các cuộc mô phỏng tấn công mạng thực tế, chúng tôi nhận thấy mức độ bảo mật thực sự không thể được xác định bằng các cuộc kiểm toán hay số lượng công cụ đã mua, mà chỉ bộc lộ qua một cuộc tấn công mô phỏng sát thực tế”, ông Kovalčík nói.
“Vì vậy, doanh nghiệp không chỉ nên tự hỏi hệ thống của mình có an toàn hay không, mà còn phải xem họ có khả năng phát hiện và ngăn chặn kẻ tấn công kịp thời hay không”, ông cho biết thêm.
Theo Quy định Bảo vệ Dữ liệu Chung của Liên minh châu Âu (GDPR), doanh nghiệp vi phạm có thể bị phạt số tiền tương đương 4% doanh thu toàn cầu hàng năm. Quy định này nhằm bảo đảm mức phạt đủ sức răn đe ngay cả với những tập đoàn đa quốc gia.
Dù vậy, giới chuyên gia nhận định việc bảo vệ người tiêu dùng sau một vụ rò rỉ dữ liệu vẫn gặp nhiều hạn chế, bởi thiệt hại thực tế thường khó chứng minh và khoản bồi thường không dễ đòi được.
Theo Novinky